Zertifikate
HTTPS-Zertifikate für erreichbare Hostnamen verwalten.
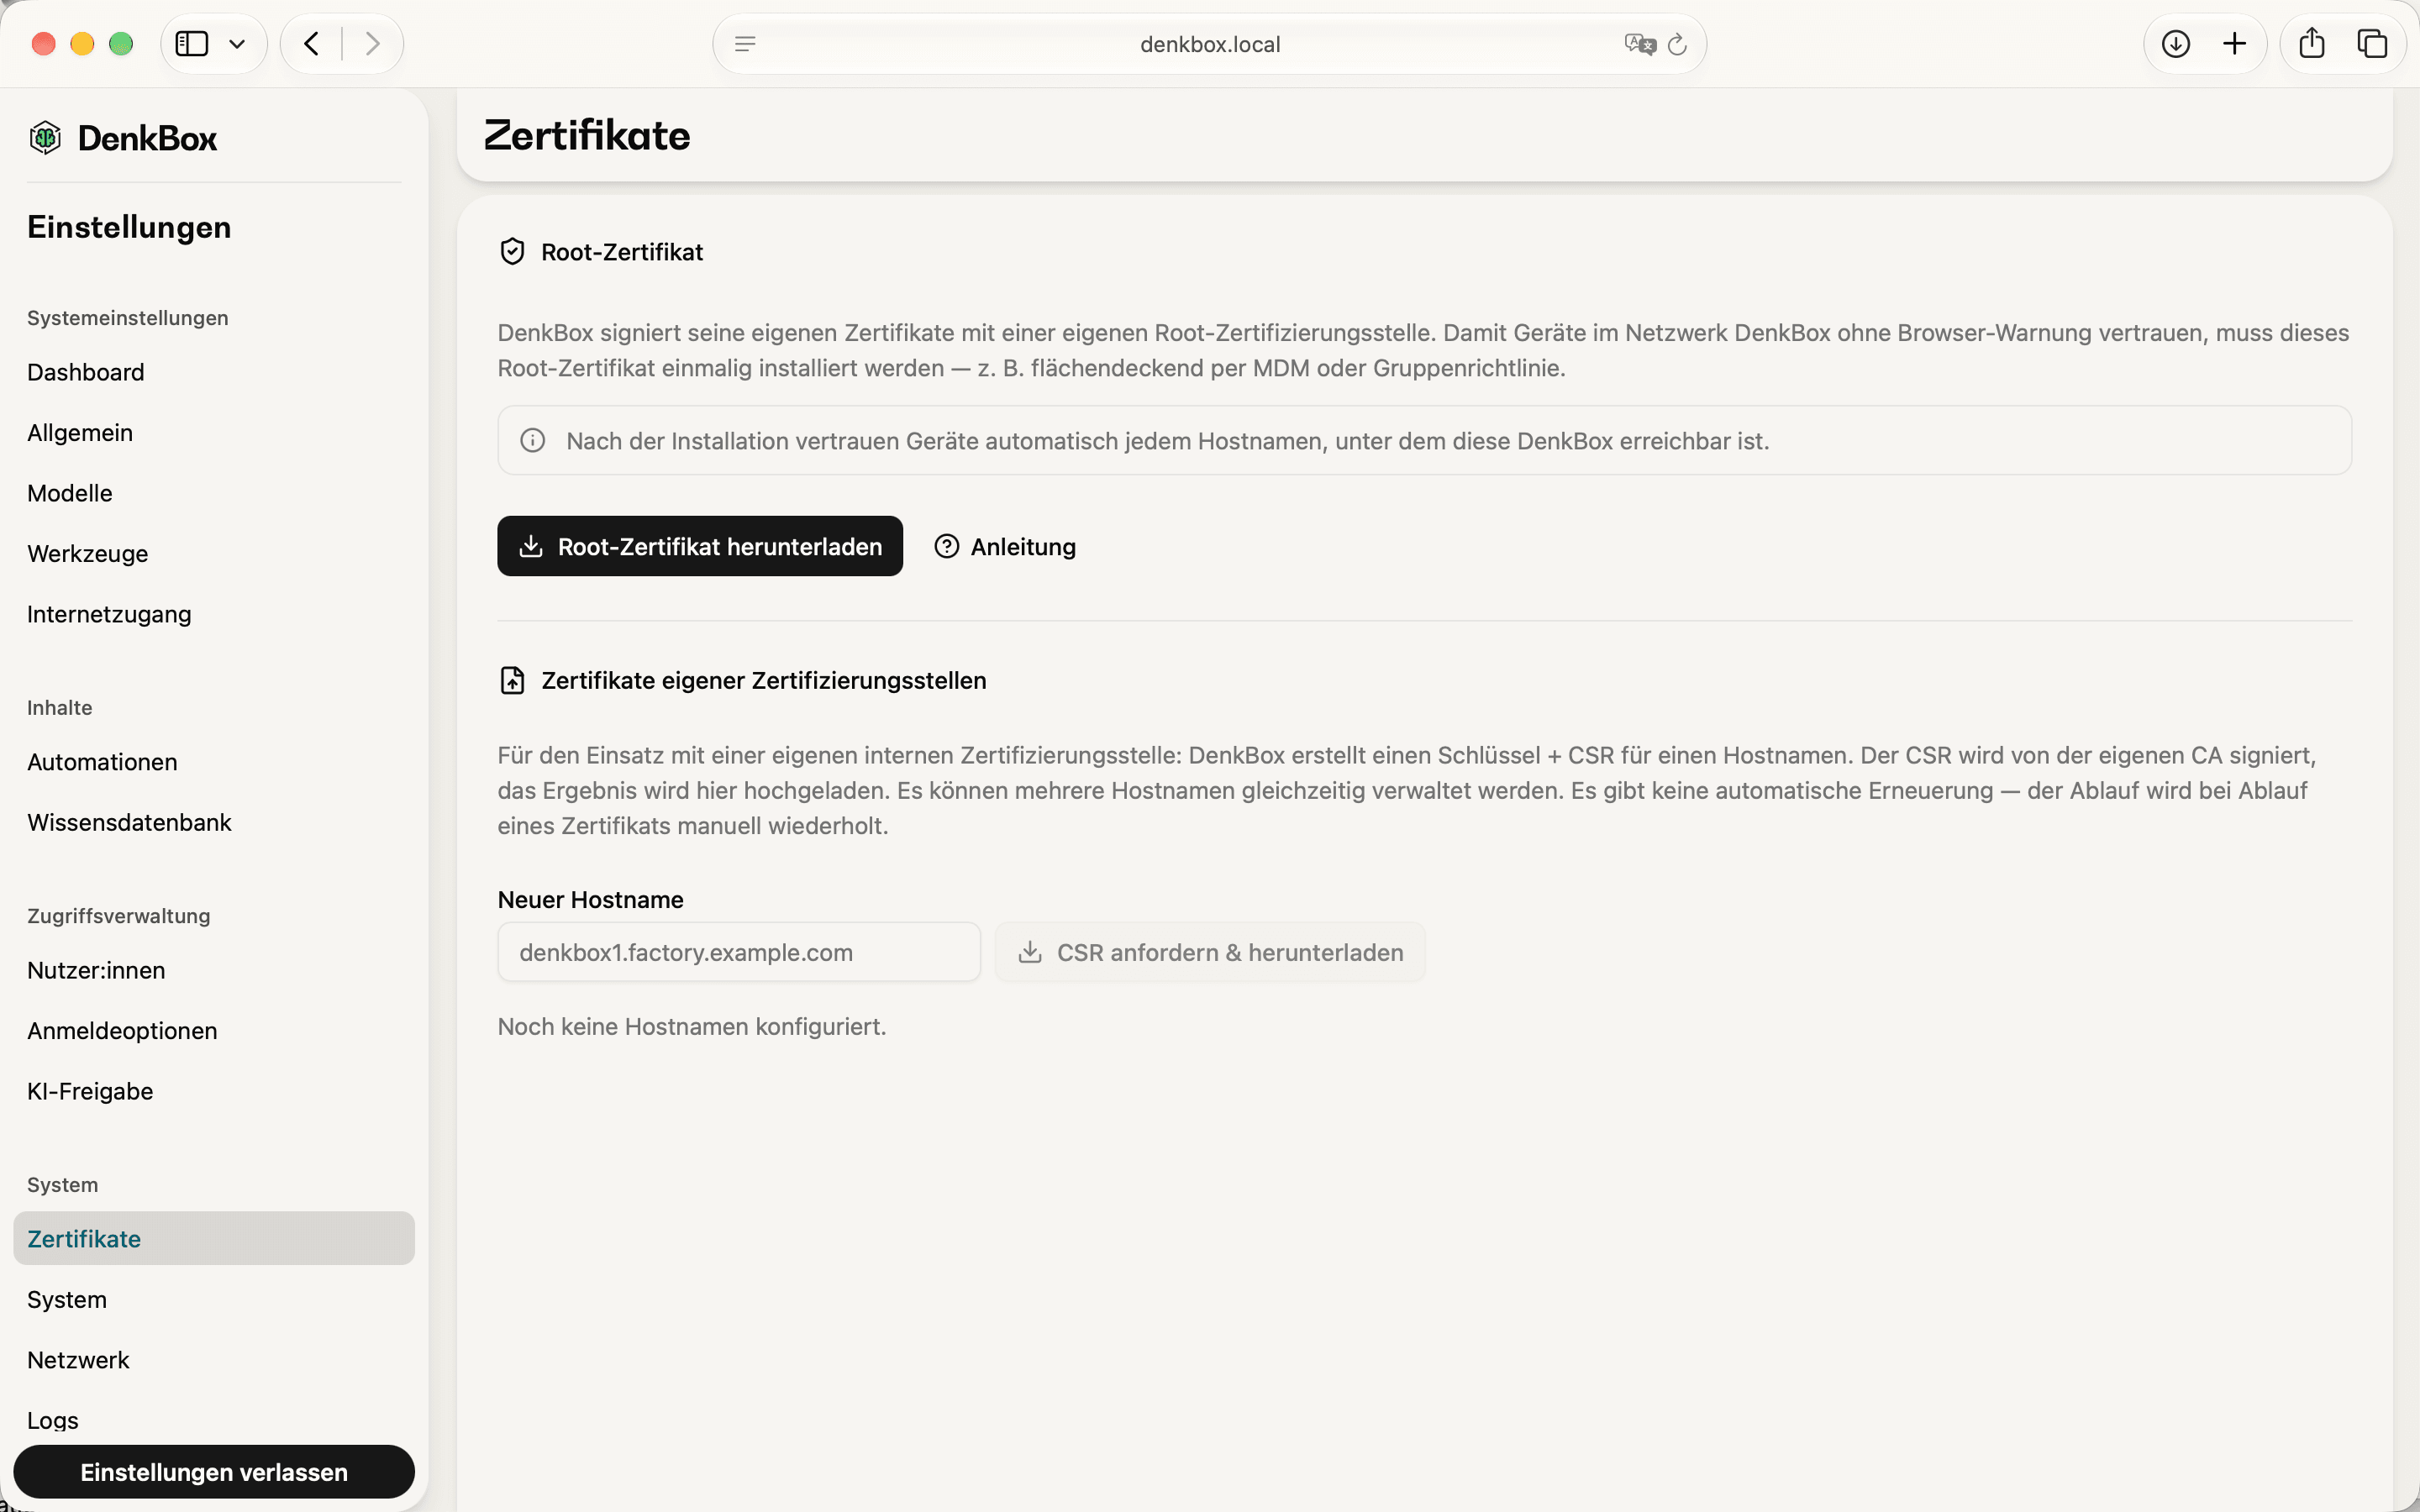
Unter Zertifikate verwaltest du HTTPS-Zertifikate für die Hostnamen, unter denen DenkBox erreichbar ist. Die Seite gliedert sich in zwei Bereiche: das normale Root-Zertifikat und Zertifikate eigener Zertifizierungsstellen.
Root-Zertifikat
DenkBox signiert seine eigenen Zertifikate standardmäßig mit einer eigenen, selbstsignierten Root-Zertifizierungsstelle (Root CA). Solange kein eigenes Zertifikat für einen Hostnamen hochgeladen wurde, läuft dieser Hostname über dieses normale Root-Zertifikat.
Damit Geräte im Netzwerk DenkBox ohne Browser-Warnung vertrauen, kannst du das Root-Zertifikat herunterladen und einmalig installieren — z. B. flächendeckend per MDM oder Gruppenrichtlinie. Nach der Installation vertrauen Geräte automatisch jedem Hostnamen, unter dem diese DenkBox erreichbar ist, unabhängig davon, welcher Hostname gerade verwendet wird.
Installationsschritte je Plattform (auch über den Button Anleitung auf der Seite abrufbar):
Zertifikate eigener Zertifizierungsstellen
Für den Einsatz mit einer eigenen internen Zertifizierungsstelle kannst du pro Hostnamen ein eigenes Zertifikat hinterlegen. Ablauf für einen neuen Hostnamen:
- CSR (Certificate Signing Request) für den Hostnamen anfordern.
- CSR herunterladen und extern von der eigenen CA signieren lassen.
- Signiertes Zertifikat hochladen — DenkBox wendet es auf den Proxy an.
Es können mehrere Hostnamen gleichzeitig verwaltet werden. Es gibt keine automatische Erneuerung — der Ablauf wird bei Ablauf eines Zertifikats manuell wiederholt.
Weitere Aktionen:
- ausstehende CSR-Anfrage erneut herunterladen oder verwerfen
- aktives Zertifikat erneut anwenden, falls es noch nicht auf dem Proxy aktiv ist
- aktives Zertifikat entfernen — der Hostname wechselt danach zurück zum normalen, selbstsignierten DenkBox-Root-Zertifikat
- rechtzeitig vor Ablauf eine neue CSR zur Erneuerung anfordern (das bisherige Zertifikat bleibt aktiv, bis das neue hochgeladen ist)
Das Hochladen, Entfernen oder erneute Anwenden eines Zertifikats kann kurz einen Neustart des Proxys auslösen und bestehende Verbindungen kurzzeitig unterbrechen.