LDAP / Active Directory
Anmeldung mit Firmenzugangsdaten aus einem bestehenden Verzeichnisdienst konfigurieren.
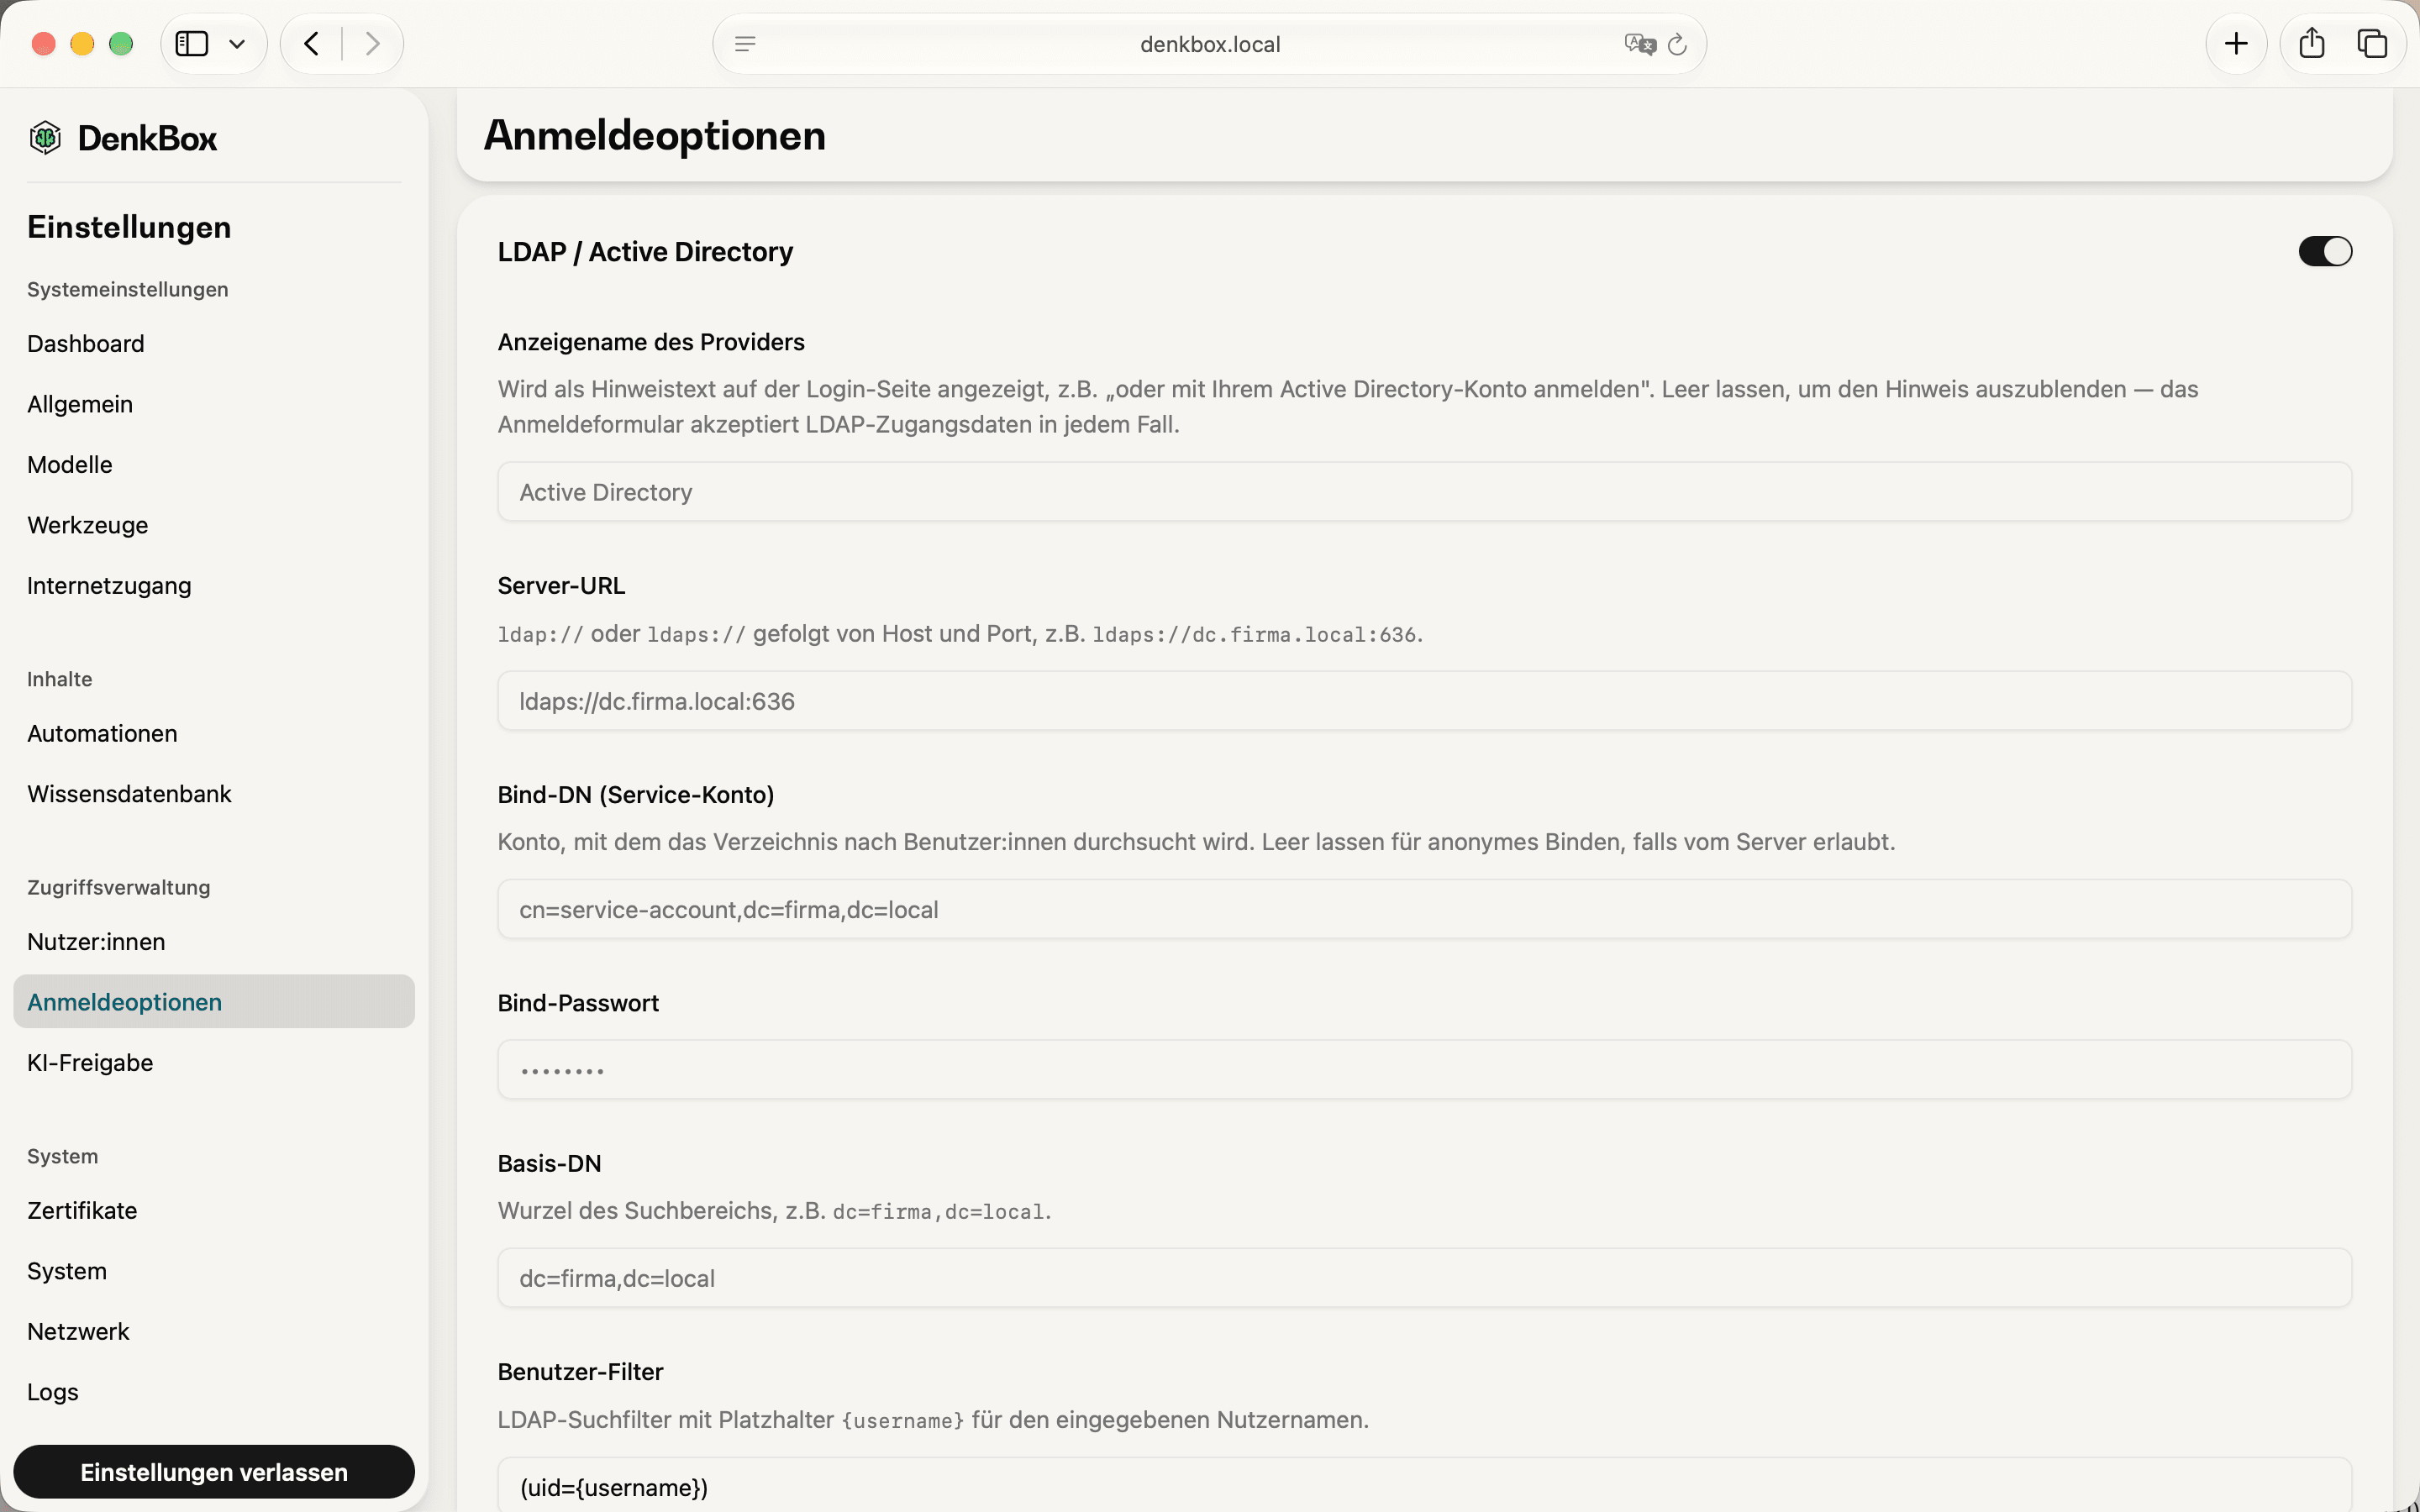
Der Schalter LDAP / Active Directory ermöglicht die Anmeldung mit Firmenzugangsdaten aus einem bestehenden LDAP-Verzeichnis oder Active Directory.
Einrichtung
LDAP aktivieren
Aktiviere den Schalter LDAP / Active Directory. Danach zeigt die Seite alle weiteren Felder an.
Anzeigename festlegen (optional)
Trage im Feld Anzeigename des Providers einen Hinweistext für die Login-Seite ein, z. B. „oder mit Ihrem Active Directory-Konto anmelden". Leer lassen, um den Hinweis auszublenden — das Anmeldeformular akzeptiert LDAP-Zugangsdaten in jedem Fall.
Server-URL eintragen
Trage die Adresse des Verzeichnisservers ein: ldap:// oder ldaps:// gefolgt von Host und Port, z. B. ldaps://dc.firma.local:636.
Service-Konto hinterlegen
- Bind-DN (Service-Konto): Konto, mit dem das Verzeichnis nach Benutzer:innen durchsucht wird. Leer lassen für anonymes Binden, falls vom Server erlaubt.
- Bind-Passwort: zugehöriges Passwort. Wird maskiert dargestellt.
Suchbereich und Benutzer-Filter definieren
- Basis-DN: Wurzel des Suchbereichs, z. B.
dc=firma,dc=local. - Benutzer-Filter: LDAP-Suchfilter mit Platzhalter
{username}für den eingegebenen Nutzernamen, z. B.(sAMAccountName={username}).
Attribute zuordnen
- Benutzername-Attribut: LDAP-Attribut, das als Benutzername übernommen wird, z. B.
sAMAccountName. - Namens-Attribut: LDAP-Attribut für den Anzeigenamen, z. B.
displayName. - E-Mail-Attribut: LDAP-Attribut für die E-Mail-Adresse, z. B.
mail. - ID-Attribut: unveränderliche Kennung, an der DenkBox ein Konto auch nach Verschieben oder Umbenennen wiedererkennt, z. B.
entryUUIDoder bei Active DirectoryobjectGUID. Leer lassen für den Standard.
Admin-Gruppe konfigurieren (optional)
Trage im Feld Admin-Gruppe den Gruppennamen oder die Gruppen-DN ein. Nutzer:innen, deren memberOf-Attribut diesen Wert enthält, erhalten automatisch Admin-Rechte. Leer lassen, um die Funktion zu deaktivieren.
Verbindungsoptionen setzen
- StartTLS verwenden: Verschlüsselt eine
ldap://-Verbindung nachträglich. Nicht nötig beildaps://. - Unsichere TLS-Zertifikate zulassen: Überspringt die Zertifikatsprüfung, z. B. bei selbstsignierten Zertifikaten im internen Netz. Nur innerhalb eines vertrauenswürdigen Netzwerks aktivieren.
Verbindung testen
Klicke Verbindung testen. DenkBox bindet mit dem Service-Konto und prüft, ob die Basis-DN erreichbar ist. Behebe gemeldete Fehler, bevor du fortfährst.
Automatische Synchronisierung einrichten
Der Schalter Automatische Synchronisierung prüft stündlich, ob Nutzer:innen noch im Verzeichnis existieren:
- Gelöschte Konten werden deaktiviert.
- Wieder auftauchende Konten werden reaktiviert.
- Admin-Rechte werden anhand der Admin-Gruppe aktualisiert.
Über Jetzt synchronisieren lässt sich die Synchronisierung jederzeit sofort ausführen, statt auf den nächsten stündlichen Lauf zu warten. Ist die Automatische Synchronisierung aktiv, zeigt die Seite außerdem den Zeitpunkt der letzten erfolgreichen Synchronisierung an.
Hinweise
- Alle Felder werden pro Eingabe automatisch gespeichert.
- Teste die Verbindung, nachdem du Server-URL, Bind-DN und Basis-DN eingetragen hast, bevor du dich auf LDAP-Logins verlässt.
- Ein falscher Benutzer-Filter oder falsche Attribute können dazu führen, dass sich berechtigte Nutzer:innen nicht anmelden können — prüfe die Attributnamen gegen das eigene Verzeichnisschema.